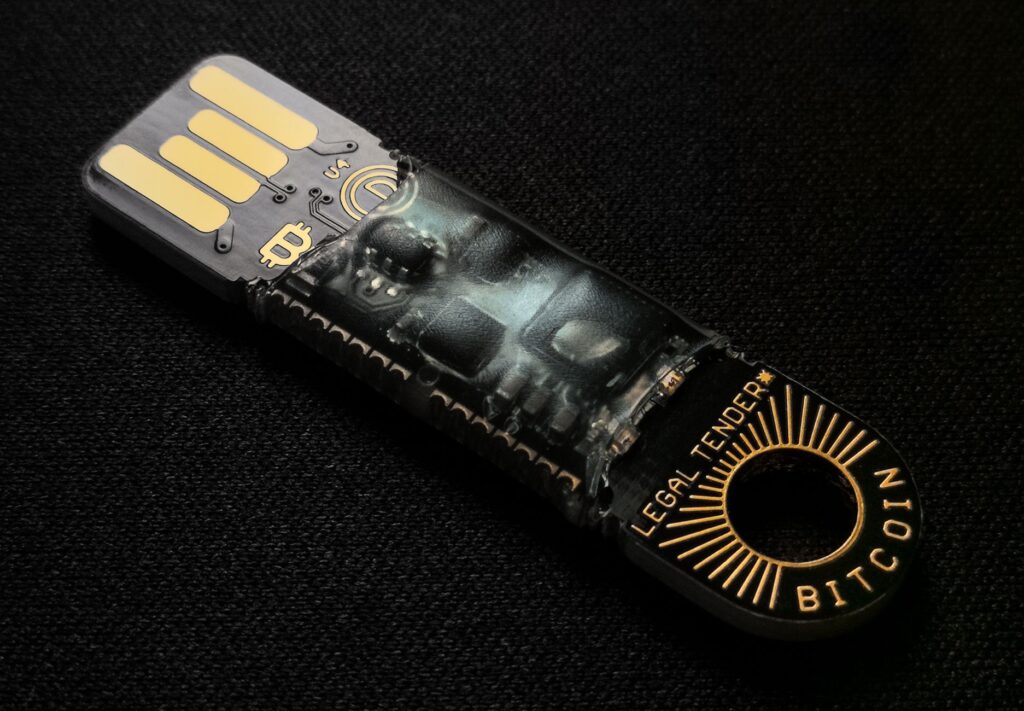
Trezor heeft klanten gewaarschuwd voor een vermoedelijke hardware-implant in een hardware wallet die via de reseller CryptoBilis is verkocht. Volgens een melding zou een extra printplaatje de wallet-backup (de recovery phrase) kunnen aflezen en vervolgens via een mobiel netwerk naar buiten sturen. Omdat dit direct raakt aan de veiligheid van je geld, is snelle actie verstandig.
Belangrijk: Trezor heeft de claim nog niet in het lab kunnen verifiëren. Toch vond het bedrijf de aanwijzingen geloofwaardig genoeg om kopers nu al te adviseren hun situatie te herzien.
Wat is er volgens Trezor precies aan de hand?
Het gaat om een Trezor Safe 5 hardware wallet die een klant heeft gekocht via CryptoBilis. De melding beschrijft dat de wallet een extra circuit board bevat tussen de hoofdbord-onderdelen van de device en het scherm. Dat extra bord zou beschikken over een cellulair onderdeel en een antenne.
Volgens de beschrijving zou de implant het scherm kunnen uitlezen, inclusief de recovery phrase die Trezor “wallet backup” noemt. Vervolgens zou de device de phrase kunnen verzenden zodra de wallet wordt aangesloten.
Wat zegt Trezor tegen kopers van CryptoBilis-apparaten?
Trezor waarschuwt kopers die sinds maart 2026 een Trezor via CryptoBilis hebben aangeschaft. Het advies geldt voor elke Trezor-modellen die door winkels zijn verkocht waar CryptoBilis hardware aanleverde, inclusief via de marketplace Tokopedia.
Het bedrijf benadrukt dat je als eigenaar een device niet betrouwbaar kunt controleren. Ook het “openen en kijken” is geen veilige route.
Als je de wallet al gebruikt
- Verplaats je funds zo snel mogelijk naar een nieuwe wallet met een nieuwe recovery phrase.
- Herstellen van de oude recovery phrase op een ander toestel is volgens Trezor geen oplossing. Als de phrase al is verstuurd door een aangepaste wallet, kan misbruik al zijn gebeurd of dreigt dat alsnog.
Als je (nog) geen andere hardware wallet hebt
- Verplaats de tegoeden tijdelijk naar een software wallet of een exchange die je vertrouwt.
Als je de wallet nog nooit hebt ingesteld
- Ga niet instellen. Type je bestaande recovery phrase niet in een nieuwe of “opnieuw” ingestelde omgeving op basis van deze device.
Behoud het apparaat en volg de support-route
- Houd het CryptoBilis-apparaat bij de hand en neem contact op met Trezor Support.
- Trezor zegt dat het een nieuw apparaat wil toesturen of een voucher kan geven waarmee de kosten van één device worden gedekt.
- Twijfel je over de herkomst? Controleer dan de naam van de verkoper op je bon of neem opnieuw contact op met Trezor Support.
Is er al geldverlies gemeld?
Op het moment van de waarschuwing meldde Trezor dat er geen kopers waren die via dit scenario geld hadden verloren. Trezor kan volgens eigen zeggen niet zien wat klanten precies in hun wallets bewaren.
De klant die de melding deed had bovendien zijn funds al verplaatst voordat hij de extra printplaat ontdekte. Daardoor bleef het incident bij hem waarschijnlijk beperkt.
Waarom Trezor tóch nu een waarschuwing geeft
Trezor zegt de afweging te hebben gemaakt dat wachten op labbevestiging de kopers van CryptoBilis-apparaten te lang bloot zou laten. Ondertussen zijn de risico’s bij een hardware-implant niet alleen theoretisch: als recovery data kan worden afgelezen en verstuurd, kan de schade eerder dan later ontstaan.
Trezor heeft de betreffende klant ook gesproken op basis van foto’s en een beschrijving, waaronder een video call. Het bedrijf regelt verzending van de wallet naar het lab.
Relatie met eerdere meldingen rond CryptoBilis en Ledger
De waarschuwing hangt samen met onderzoek dat Ledger is gestart naar verliezen bij Ledger-klanten die eveneens via CryptoBilis hadden gekocht. Ledger gaf aan dat één getroffen klant een wallet had waarbij een ongeautoriseerde hardware component was ingebouwd om de recovery phrase vast te leggen tijdens de setup.
Trezor zegt dat de gerapporteerde printplaat op de Safe 5 lijkt te werken zoals de implant die Ledger beschreef. Tegelijk wil Trezor de apparaten niet één-op-één vergelijken omdat hardware van makers anders is opgebouwd. Ook blijft onduidelijk wie verantwoordelijk is voor de manipulatie.
Ook in Singapore: politiewaarschuwing over malware in hardware wallets
Daarnaast noemde de Singapore Police Force een eigen waarschuwing. Daarin staat dat Ledger hardware wallets die via sommige winkels in Singapore zijn verkocht, kwaadwillige hardwareonderdelen zouden bevatten. Volgens de politie zijn er sinds 10 september ten minste twee gevallen gemeld en loopt het onderzoek verder.
De mogelijke gevolgen zijn vergelijkbaar: zulke componenten zouden recovery phrases of private keys kunnen afschermen of onderscheppen.
Wat je nu praktisch kunt doen (snelle checklist)
Zelfs als je nog geen problemen hebt ervaren, helpt onderstaande aanpak om schade te voorkomen. Doorloop dit bij voorkeur vandaag nog.
- Check je aankooproute: heb je een Trezor vanaf maart 2026 gekocht via CryptoBilis, of via een winkel/marketplace waar CryptoBilis aanleverde?
- Verplaats funds: gebruik bij voorkeur een nieuwe hardware wallet met een nieuwe recovery phrase.
- Niet opnieuw instellen: als je de wallet nog niet had opgezet, blijf weg van setup en vermijd het invoeren van bestaande recovery data.
- Bewaar het apparaat en neem contact op met support voor vervanging of vergoeding.
- Let op phishing: criminelen kunnen de situatie gebruiken voor nep-e-mails, brieven of telefoontjes.
Waarom je recovery phrase nooit als “veilig” mag beschouwen
Een recovery phrase is in feite de sleutel tot je vermogen. Als een wallet-backup tijdens de setup of het gebruik wordt uitgelezen en naar buiten gaat, dan verandert de beveiligingsaanname: je nieuwe wallet is dan niet meer alleen “veilig omdat je hem installeert”, maar alleen omdat je vertrouwt op een schone bron.
Daarom is de kern van Trezors advies zo strikt: verplaats je tegoeden, genereer een nieuwe backup en gebruik de oude phrase niet opnieuw.
Meer lezen: software versus hardware en supply-chain risico’s
Hardware-incidenten zijn vaak ook supply-chain incidenten: manipulatie kan plaatsvinden vóórdat jij het apparaat ontvangt. Wil je breder lezen over vergelijkbare risico’s, dan zijn deze artikelen relevant:
- Supply chain aanval bij Polymarket: wat er speelde
- Werkende cloud- en AI-credentials op Gitee: hoe dit mis kan gaan
- Fake apps en miner-malware via sideloading: herkennen van misleiding
Conclusie
Trezor waarschuwt voor een vermoedelijke hardware-implant in wallets die via CryptoBilis zijn verkocht. Het advies is helder: verplaats je funds naar een nieuwe wallet met een nieuwe recovery phrase, stel een getroffen device niet opnieuw in en neem contact op met Trezor Support voor vervanging of vergoeding.
Omdat wachten op labbevestiging kopers mogelijk langer blootstelt aan risico, is dit precies zo’n moment waarop je beveiligingsstappen niet moet uitstellen.
Bron: https://thehackernews.com/2026/10/trezor-warns-of-suspected-hardware.html

