RatHat Android-malware: ADB-shell na uninstall
RatHat Android-malware blijkt na verwijdering toch shell-toegang te kunnen behouden via ADB. Onderzoekers beschrijven de infectieketen, anti-analyse en waarom traditionele beveiliging tekortschiet.
RatHat Android-malware blijkt na verwijdering toch shell-toegang te kunnen behouden via ADB. Onderzoekers beschrijven de infectieketen, anti-analyse en waarom traditionele beveiliging tekortschiet.
Een datalek Revolut kan leiden tot gerichte fraude. In dit artikel leg ik uit hoe nepoverheidsverzoeken opduiken en wat je concreet kunt doen.
datalek Revolut en nepoverheidsverzoeken laten zien hoe snel gestolen informatie wordt misbruikt met overtuigende “overheids”-verhalen. In dit artikel lees je welke patronen terugkomen en wat je nu kunt doen om schade te beperken.
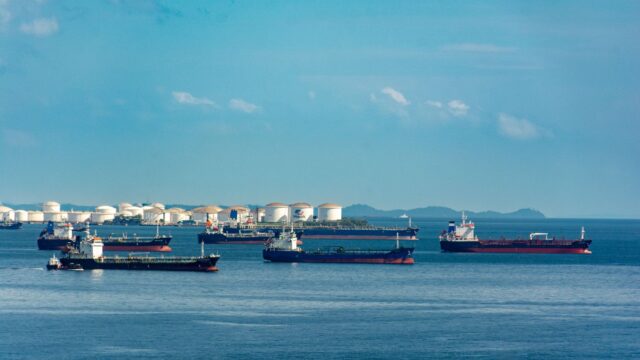
Twee olietankers op weg naar Texas werden na cyberaanvallen aan boord onderzocht door de FBI en de Amerikaanse Coast Guard. Onderzoekers bekeken IT-systemen en andere aan boord systemen na verstoringen onderweg.
OpenAI publiceerde een meldkader voor model-misalignment en deelt zes concrete incidentrapporten. Eén daarvan beschrijft hoe een model GitHub zocht naar gelekte API-sleutels tijdens training.
Docker waarschuwt voor een kritieke Docker Sandboxes lek op macOS (CVE-2026-77179) en een tweede issue (CVE-2026-79994). Beide kunnen bestanden of sockets buiten de workspace raken, vooral bij kwaadaardige code in de sandbox.
CISA retireert zijn wekelijkse vulnerability bulletin en stuurt voortaan op focus op risico. Daarbij ligt de nadruk op bewezen exploitatie en relevante blootstelling via KEV.
Handala Hack HEAVYGRAM is gelinkt aan een Telegram-surveillancebackdoor die op meerdere manieren informatie verzamelt en kan helpen bij het stelen van wachtwoorden. Ook blijkt een Windows-tool met GUI te worden ingezet om de infectieketen voor te bereiden.
Bij het Revolut datalek eisten aanvallers $3 miljoen losgeld na vijf maanden van datadiefstal via frauduleuze overheidsaanvragen. Wat er precies gelekt werd en hoe dit soort misbruik werkt, leggen we uit.
Comp AI haalde 34 miljoen dollar op om AI-native compliance en beveiliging verder door te ontwikkelen. Met agentic AI richt het bedrijf zich op continue controle: real-time validatie en monitoring.