Direct naar de inhoud

Laatste waarschuwingen

RSS-feed

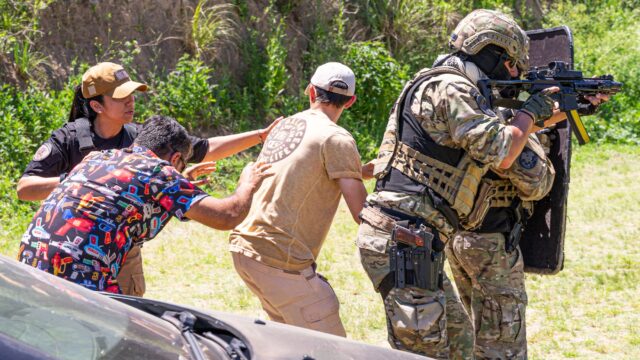
Offensieve cyberaanvallen: private bedrijven mogen mee

De VS staat voor het eerst toe dat ‘vetted’ private bedrijven offensieve cyberaanvallen uitvoeren tegen internationale criminelen en hackers. Het programma kent toezicht, escrow-eisen en voorwaarden om Amerikaanse doelen te vermijden.

Lazarus misbruikt Windows zero-day voor SYSTEM

De Lazarus Group gebruikt de Windows zero-day SYSTEM-kwetsbaarheid (CVE-2026-68820) om privileges te escaleren en een nieuwe backdoor te plaatsen. De aanval loopt via social engineering met valse recruiterberichten en gemanipuleerde PDF’s.

SharePoint CVE-2026-55040: exploit al in de wild

SharePoint CVE-2026-55040 is kort na de PoC-release in het wild gesignaleerd. De kwetsbaarheid omzeilt authenticatie en kan aanvallers laten doen alsof ze een gebruiker of beheerder zijn.

Chrome VPN- en proxy-extensies: 737 ontdekte risico’s

Er zijn 737 gratis Chrome VPN- en proxy-extensies gevonden die browserverkeer via SOCKS5-proxies omleiden en daarbij merken nabootsen. Sommige add-ons zijn al verwijderd, andere zijn nog actief—controleer dus snel je extensies.

Mindgard haalt 30 miljoen voor AI-beveiliging

AI-security startup Mindgard kondigt een Series A-financiering van 30 miljoen dollar aan. Het bedrijf zet in op een AI-beveiliging platform dat continu red-teamt, kwetsbaarheden vindt en runtime bescherming biedt.

WhatsApp Scam Alert: waarschuwingen op je toestel

WhatsApp test met WhatsApp Scam Alert een optionele functie die verdachte berichten herkent via machine learning op je eigen toestel. Gebruikers zien alleen een waarschuwing in de chat en houden zelf controle over blokkeren, negeren of vertrouwen.

API-lek in OpenAI, Anthropic en Google: risico’s

Een recent onderzoek beschrijft een API-lek AI-redenering waarbij “encrypted reasoning” uit sessielogs kan worden gereconstrueerd. Daarbij kwamen in het bewijs ook API-keys, wachtwoorden en tokens naar voren.

SEO-titel: Preventie valt stil binnenin het netwerk

Volgens Picus Labs’ Blue Report 2026 zijn beveiligingen aan de rand beter op orde dan binnenin. Zodra aanvallers al geauthenticeerd zijn, daalt de preventie sterk en wordt stille reconnaissance nauwelijks gestopt.

Ceva Logistics cyberaanval: Europese operaties verstoord

De Ceva Logistics cyberaanval zorgde voor verstoring van Europese logistieke diensten en vertraagde zendingen vanuit acht magazijnen. Meerdere organisaties meldden mogelijke impact op klantgegevens, met uitzondering van betalingsgegevens.