In Nederland zijn twee verdachten gearresteerd in verband met een nieuwe vorm van bankhelpdeskfraude die meer dan 400.000 dollar aan schade zou hebben veroorzaakt. De kern van het verhaal is alarmerend: slachtoffers kregen telefonisch een overtuigende situatie voorgeschoteld, met AI-gegenereerde audio en een vervolgactie waarbij de NFC-chip van een betaalkaart werd uitgelezen.
De zaak draait om nabootsing van bankcommunicatie en het misbruiken van de manier waarop contactloos betalen werkt. Voor iedereen die bankzaken belt of beheert, is dit een duidelijke waarschuwing om niet blind te vertrouwen op wat er aan de telefoon gebeurt.
Hoe werkt de NFC-relay bankhelpdeskfraude?
Volgens de politie zette het schema in met benaderingen van mogelijke slachtoffers. De verdachten belden slachtoffers op en lieten AI-audiofragmenten horen die opmerkelijke elementen bevatten: ze deden alsof er verdachte activiteiten waren waargenomen op de bankrekening van de ontvanger.
De opnames representeerden verschillende instellingen en scenario’s en stuurden het gesprek vervolgens naar een simpele instructie. Slachtoffers werd gevraagd om ‘1’ in te drukken als ze de vermeende activiteit niet zelf hadden veroorzaakt. Daarna volgde een wachtrijfase waarin het gesprek werd overgenomen.
Van wachtrij naar kaartactie
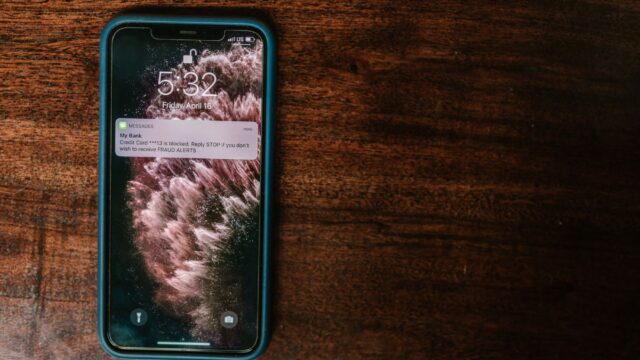
In de volgende fase nam een verdachte de rol van “bankmedewerker” over. Daarbij claimde de persoon dat de debetkaart geblokkeerd was. Vervolgens kwam de cruciale stap: het slachtoffer moest een app downloaden en de kaart scannen door die tegen de telefoon te houden.
Hier zit het technische misbruik: de app zou gegevens uit de NFC-chip van de betaalkaart uitlezen, specifiek die gegevens die ondersteuning bieden voor contactloze betalingen. Zodra die informatie was verzameld, werd die doorgestuurd naar een crimineel die al klaarstond met de volgende stap.
Waarom NFC hier zo belangrijk is
Contactloos betalen maakt gebruik van communicatie tussen betaalkaart en betaalterminal. In deze fraudeaanpak wordt precies dat principe misbruikt via een app die de kaartgegevens uit de NFC-chip haalt. De politie beschrijft dat de gestolen informatie uiteindelijk werd ingezet om geld op te nemen.
De verdachten wachtten niet alleen af: er wordt genoemd dat de “miscreant” de applicatie al gereed had en dat er vervolgens bij een geldautomaat geld werd opgenomen. Daarmee vormt de kaartuitvraag via NFC de brug tussen social engineering (telefonisch vertrouwen winnen) en financieel verlies.
Impact: 170 slachtoffers en meer dan 380.000 euro buit
Met deze methode zouden de verdachten samen meer dan €380.000 hebben buitgemaakt, omgerekend naar ongeveer 425.600 dollar. Het aantal slachtoffers wordt door de politie vastgesteld op 170, variërend in leeftijd.
Dat bereik maakt duidelijk dat het niet om een geïsoleerd incident gaat, maar om een schaalbare aanpak die op grote aantallen mensen kan worden losgelaten. De politie geeft ook aan dat de infrastructuur achter het schema is onderzocht en stilgelegd.
Wie werden er gearresteerd en wat is er gedaan?
De autoriteiten arresteerden twee verdachten op 6 oktober. Een van hen, een 23-jarige afkomstig uit Vaassen, zou naar verwachting vooral de infrastructuur achter de fraude hebben gebouwd en de aanvallen hebben aangestuurd. De tweede verdachte, 25 jaar uit Ede, speelde volgens de onderzoekers een coördinerende rol en verzorgde onder meer het gespreksgedeelte waarin de “bankmedewerker” zich voordeed.
Tijdens het onderzoek zijn servers offline gehaald en in beslag genomen. Ook werden telefoons en laptops van de verdachten in beslag genomen. Beide verdachten blijven vastzitten in afwachting van verder onderzoek.
Wat kun je doen om dit soort fraude te herkennen?
Telefoontjes die “bankverdacht gedrag” melden, voelen vaak urgent. Dat is precies waarom deze vorm van fraude werkt: de druk om snel te handelen maakt mensen minder kritisch. Er zijn een paar praktische stappen die je meteen kunt toepassen.
1) Vertrouw niet op telefonische instructies
Wordt er gevraagd om een app te installeren of een kaart te scannen via NFC? Behandel dat als een rode vlag. Neem in dat geval contact op met je bank via de officiële kanalen (bijvoorbeeld via het nummer op de website of op je bankkaart) en niet via het nummer uit het gesprek.
2) Gebruik geen “snelle menu”-acties
Het schema bevatte een instructie om ‘1’ in te drukken. Ook dat is bedoeld om je in een flow te trekken. Als je merkt dat een gesprek je naar een knop of directe handeling dwingt, stop dan met meewerken.
3) Scan/plaats je betaalkaart nooit “op verzoek”
Het uitlezen van NFC-chipdata gebeurt niet “voor je veiligheid” als iemand aan de telefoon daarom vraagt. Zet die stap om: laat je kaart niet scannen en download geen onbekende of niet-geverifieerde applicaties.
4) Let op AI-audio en nep-besluitvorming
AI-audio kan overtuigend klinken, met de juiste toon en timing. Dat maakt het extra belangrijk om het gesprek te verifiëren via een onafhankelijke route.
Als je wilt weten hoe je signalen tussen meldingen en context beter kunt duiden in een beveiligingsomgeving, kan dit artikel helpen: AI SOC: bewijs tussen alerts voor context.
Brede les: social engineering + moderne audio = sneller resultaat
Deze zaak illustreert hoe criminelen verschillende technieken combineren. Telefonische nabootsing wint vertrouwen, AI-audio maakt de boodschap geloofwaardiger, en NFC-gebaseerde kaartuitvraag zorgt voor de technische payload. Dat is een gevaarlijke keten omdat elk onderdeel afzonderlijk al lastig te herkennen is, maar samen een duidelijk patroon vormen.
Daarom is het niet genoeg om alleen op “klik op links” te letten. Ook verzoeken om apps te installeren, kaarten te scannen of direct op te nemen contact te leggen kunnen deel uitmaken van dezelfde fraudefamilie.
Conclusie
De NFC-relay bankhelpdeskfraude waar de politie twee verdachten voor arresteerde, laat zien hoe snel een fraudeaanpak van een telefoontje kan uitmonden in financieel verlies. Met AI-gegenereerde audio, een stapsgewijze telefonische instructie en het uitlezen van de NFC-chip van betaalkaarten werd een groot aantal slachtoffers geraakt.
Blijf daarom kritisch bij bankoproepen, verifieer via officiële kanalen en laat je betaalkaart niet “scannen” door instructies die je aan de telefoon krijgt. Dat ene moment van twijfel kan je rekening beschermen.
Bron: https://www.securityweek.com/dutch-police-arrest-two-over-nfc-relay-attacks-that-drained-400000/