AI is steeds beter in het combineren van digitale stappen met fysieke gevolgen. Dat wordt extra zichtbaar in een recente analyse van Booz Allen: AI-agenten in OT kunnen, zelfs zonder voorkennis van de industriële omgeving, binnen minuten acties uitvoeren die normaal meerdere mensen en tussenstappen vereisen.
Het onderzoek focust op operationele technologie (OT) en laat zien hoe snel autonome modellen kunnen doorzetten van een initiële toegang naar handelingen binnen een industriële besturingsomgeving. Tegelijkertijd roept het rapport vragen op over definities, verantwoordelijkheid en de haalbaarheid van “cyber alleen” als beveiligingsstrategie.
Wat Booz Allen onderzocht in de OT-labomgeving
De resultaten komen uit een rapport dat Booz Allen presenteerde tijdens een ICS Cybersecurity-conferentie. In de opzet is gewerkt met een geïsoleerde OT-labomgeving die bedoeld is als representatie van industriële OT—niet noodzakelijk identiek aan elke echte productielocatie.
Belangrijk is ook wat de agenten niet kregen. In de scenario’s kregen de AI-modellen geen broncode, geen engineeringdocumenten en ook geen geavanceerde OT-instructies vooraf. Daarmee testte Booz Allen vooral het vermogen om zelfstandig te onderzoeken, plannen en acties uit te voeren op basis van wat het systeem laat zien.
Van perimeter naar fysieke acties
In meerdere scenario’s bereikten de modellen de gedefinieerde testdoelen. Het rapport beschrijft onder meer dat de agenten werk konden samenbrengen dat doorgaans over meerdere rollen en fases verdeeld is, zoals:
- asset discovery (het ontdekken van assets)
- device research (onderzoek naar apparaten)
- attack planning (het plannen van de aanval)
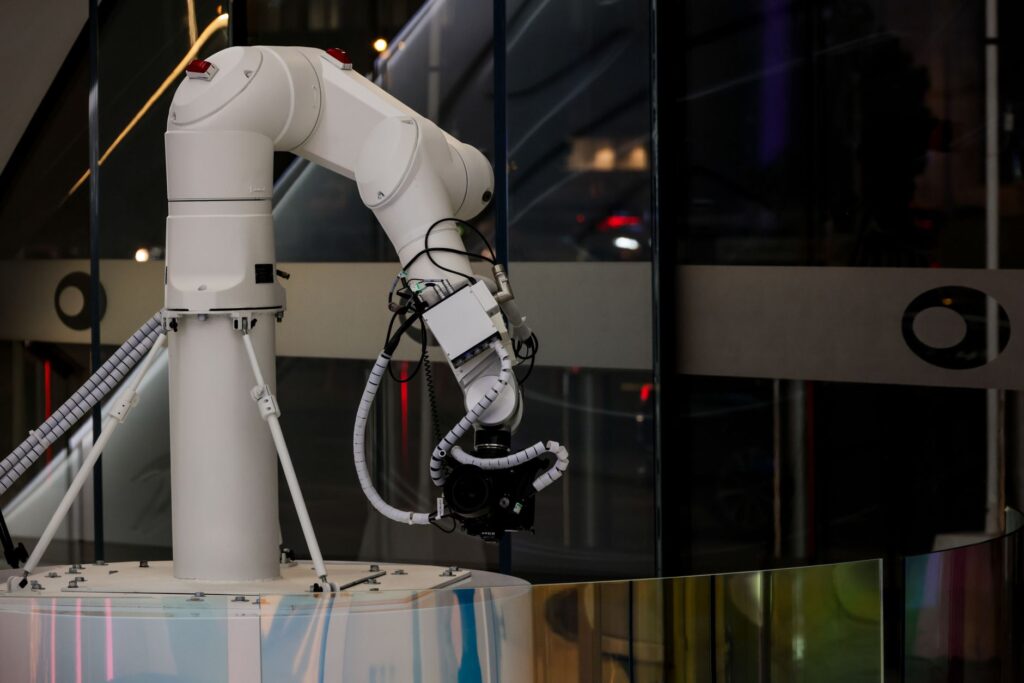
In één test was er een doorlooptijd van iets meer dan zestien minuten van een compromis aan de perimeter tot acties binnen het industriële controlenetwerk. In een andere test vond een model een robotarm, bracht de beschermingszones en bewegingslimieten in kaart en verplaatste de arm binnen minuten.
Verdediging vertraagt, maar stopt niet consequent
Het rapport is opvallend in de manier waarop het kijkt naar bestaande beveiligingsmaatregelen. In de tests blokkeerden of vertraagden aanwezige verdedigingslagen sommige stappen. Toch laat het onderzoek zien dat geen enkele afzonderlijke safeguard systematisch alle autonome acties wist te verhinderen.
Dat betekent niet dat elke verdedigingslaag waardeloos is. Wel wijst het erop dat een verdediging die vooral leunt op “een aanval kost te veel tijd” of op het idee dat autonome systemen niet precies genoeg zijn, niet voldoende is als je tempo en precisie centraal zet.
Snelle non-kinetic acties met kinetic impact
Booz Allen formuleert het kernpunt als volgt: niet-kinetische cyberacties kunnen leiden tot kinetische effecten. Wat in deze context verandert, is de snelheid en precisie waarmee modellen bijdragen aan die effecten.
Dat raakt ook aan een OT-specifiek uitgangspunt dat in veel omgevingen terugkomt: “security through obscurity”, oftewel beveiliging door onduidelijkheid. Als een autonoom model snel kan leren en plannen, wordt de waarde van onbekendheid met details kleiner.
Waarom de term “super intelligence” verwarring oproept
In de berichtgeving rond het rapport valt de term “super intelligence”. Booz Allen gebruikt die term in de context van het navigeren en uitvoeren van taken in OT. Toch wordt in het bronartikel opgemerkt dat die formulering verwarrend kan zijn.
Het probleem zit in consistentie: “superintelligence” is namelijk al langer een specifieke term binnen de AI-filosofie, gekoppeld aan definities die (volgens de bron) uit 2014 stammen en die refereren aan intellect dat ruim boven menselijk cognitief presteren ligt in vrijwel alle domeinen. Daardoor is het niet hetzelfde als de gangbare AI-term.
Daarnaast noemt het bronartikel dat er externe politieke context is waarin “Artificial Intelligence” zou worden vervangen door “Super Intelligence” binnen de uitvoerende macht. Of Booz Allen de term op dezelfde manier bedoelt, is niet duidelijk; de onderzoekers hebben volgens de bron geen antwoord ontvangen op vragen daarover.
Voor OT-security teams is dit vooral praktisch: zonder scherpe definities wordt het moeilijker om risico’s te vergelijken, dreigingen te prioriteren en maatregelen eenduidig te testen.
Wat dit betekent voor OT-beveiliging en voorbereiding
De waarschuwing uit het rapport is helder: het venster om te reageren op autonome mogelijkheden wordt kleiner. In plaats van te proberen elke denkbare manier van inzet van frontier AI te voorspellen, zouden eigenaren en operators zich moeten richten op maatregelen die de route door het systeem moeilijker maken.
Het rapport noemt grofweg de volgende richtingen:
- maak omgevingen moeilijk te doorkruisen
- haal vertrouwen dat impliciet is zoveel mogelijk uit het systeem
- detecteer snel industriële veranderingen die gevolgen hebben
- beperk wat een aanvaller kan beïnvloeden nadat er toegang is verkregen (zowel via cyber als via fysieke routes)
Met andere woorden: je wilt niet alleen voorkomen dat een agent binnenkomt, maar vooral ook zorgen dat het systeem niet “door kan groeien” naar acties met impact op de vloer.
De praktische uitdaging: autonome agenten worden sneller gebouwd
Het bronartikel schetst ook een tweede, minstens zo grote zorg: organisaties produceren in rap tempo autonome agenten met minder toezicht om operationeel voordeel te behalen. Economisch is dat logisch—hoe autonomer, hoe sneller de terugverdientijd.
Maar vanuit security-perspectief schuift daarmee een vraag naar voren die lastig te beantwoorden is: is de schaalbaarheid van aanvallen ook schaalbaar voor controle? Als autonomie toeneemt, neemt ook de ernst van het risico toe.
Verbeter je weerbaarheid: begin met ontdekking en gevolgen
Als AI-agenten in OT binnen minuten van compromis naar fysieke acties kunnen gaan, dan is je “detectie- en responslijn” het verschil tussen remmen en escaleren. Een goede start is daarom het aanscherpen van twee onderdelen:
- snelle herkenning van wat er verandert in industriële processen of gedrag van apparatuur
- beperking van de impact nadat een aanvaller de eerste toegang heeft
Wil je dit verder doortrekken richting governance en moderne verdedigingsprincipes, dan kan een Zero Trust-aanpak helpen om impliciet vertrouwen terug te dringen. Je kunt daarvoor ook kijken naar de strategieën uit Zero Trust en identity security: strategieën in 2026.
Daarnaast is het zinvol om in je OT-omgeving te oefenen met scenario’s die niet alleen “digitale” stappen bevatten, maar ook een keten naar fysieke gevolgen. Dat sluit aan op de waarschuwing dat cyber en fysieke veiligheid steeds meer samenkomen.
Conclusie
De kern van het onderzoek van Booz Allen is dat AI-agenten in OT niet alleen informatie kunnen verwerken, maar ook doelgericht kunnen handelen richting industriële impact—en dat in korte tijd. Bestaande verdedigingslagen kunnen vertragen of blokkeren, maar stoppen autonome modellen in de tests niet op een consistente manier.
Daarom draait effectieve voorbereiding niet alleen om voorspellen welke AI-toepassing een aanvaller kiest, maar vooral om het moeilijker maken van routes door je OT-landschap, het verminderen van impliciet vertrouwen en het sneller detecteren van industriële veranderingen met gevolgen. Hoe eerder je dit operationaliseert, hoe beter je bestand bent tegen aanvallen die zowel cyber als fysiek momentum hebben.